viernes, 27 de septiembre de 2013

Evento AENOR-Continuam: Gestión de la Continuidad de Negocio

Por Moises Lopez Soto

 
Este viernes, 27 de septiembre, ha tenido lugar la jornada sobre Gestión de Continuidad de Negocio: Norma ISO22301, patrocinado y organizado por AENOR y Continuam con éxito de afluencia y un gran nivel en las figuras de sus ponentes, aglutinando, quizás por primera vez en este tipo de eventos, a variedad de sectores como telcos, con la presencia de Telefónica, energía representado por Iberdrola, y Transporte, representado por la EMT.

Aunque este post no pretende ser un resumen detallado de la jornada y quedarán muchas cosas sin reflejar, me gustaría divulgar el acontecimiento y algunos de los puntos tratados durante las ponencias de los expertos invitados.

La jornada dio comienzo con la presentación por parte de D. José Luís Tejera, director de desarrollo de AENOR del contenido de la misma, así como un repaso por las distintas normas de seguridad, y, entre otras cosas, una primera referencia a un punto que luego sería mencionado y recalcado una y otra vez, la absoluta necesidad de colaboración ante las dependencias con la cadena de suministro, es decir, los proveedores.
Posteriormente, se dio apertura a una Mesa Redonda sobre Normalización y Certificación, desde la
cual, se repasaron los contenidos de la ISO 22301 de la mano de D. Tomás Martín Iñurrieta, jefe del servicio de Normativa y Coordinación del CNPIC, y D. Carlos Manuel Fernández Sánchez, gerente TIC’s de la dirección de desarrollo de AENOR, el cual hizo la apreciación que más allá de la certificación lo importante es implantar aunque la certificación te aporta la obligación de mantener lo implantado.

D. Juan José Miguez Iglesias, socio de riesgos tecnológicos de PwC, aportó la experiencia de PwC en la consultoría de Continuidad de Negocio, presentando una metodología en cuatro fases (Revisión Documental, Adecuación del SGCN, Verificación y Pruebas, y Apoyo en Auditoría) con lo cual tratan de cubrir todas las necesidades de los clientes para la implantación de un Sistema de Gestión de Continuidad de Negocio certificable, aunque también ofreció la idea de realizar una metodología fastrack, con la cual se comenzaría probando directamente mediante role play e ir aprendiendo y desarrollando los planes a posteriori, algo así como aplicar primero el carácter latino (improvisa inicialmente) y luego el anglosajón (procedimenta).

Cerrando esta primera Mesa Redonda, Cristo Pérez, Continuity Business Management de Sanitas realizó la presentación del proceso seguido para la implantación y certificación en Sanitas del Sistema de Gestión de Continuidad de Negocio, mostrando un claro ejemplo de evolución del DRP o planes de Sistemas, insuficiente para dar respuesta a la variedad de posibles escenarios a contemplar en Continuidad de Negocio (como ejemplos puso, la amenaza de atentado en Campo de las Naciones que provocó la indisponibilidad de acceso a sus instalaciones, o la Gripe Aviar), hacia un Sistema de Gestión donde se incluyera la visión y toma de decisiones de Negocio y, sobre todo, se pusiera a las Personas como piedra angular sobre la que hacer pivotar su Continuidad de Negocio.
En la segunda parte de la jornada, D. César Pérez Chirinos, presidente de Continuam, y Dña. María Parga, consejera director general de BME-INNOVA y vicepresidenta de Continuam, realizaron la presentación del instituto de continuidad de negocio y su labor de conexión entre profesionales con filosofía de compartir conocimiento y tratar de divulgar y promocionar las prácticas en Continuidad de Negocio.
Cerrando la jornada, una segunda Mesa Redonda, en la que participaron:
  • D. Manuel Carpio Cámara, director of information security and fraud prevention de Telefónica, donde además de presentar casos concretos y la estructura de la Continuidad de Negocio para un gigante como Telefónica, llevándolo a dos dimensiones (una vertical con el SGCN y otra horizontal aglutinadora de necesidades más particulares), y una distribución de operadoras por países con herramienta Sungard en modo DRASS, pronunció una frase que me gustaría reflejar aquí: “La Continuidad de Negocio NO es Opcional” y conceptos, tan interesantes, como la Correlación de Eventos que llevarían a tener la información de dónde está cada cual en el momento del incidente.
  • D. Ángel Robles Rodríguez, letrado adjunto a Dirección de la EMT, presentando como desde su organización deben pensar en los autobuses como un empleado más.
  • D. Pedro Pablo, gerente de Seguridad, Privacidad y Continuidad Global de RSI, cuya charla enfatizó la necesidad de fortalecer la cadena de suministro donde comentó las complicaciones que nos podemos encontrar a la hora de garantizar nuestra cadena de suministro bajo contrato, sobre todo con los grandes proveedores. Además, también aboga por la búsqueda de sinergias entre las distintas disciplinas (seguridad, calidad, etc.).
  • D. Javier García Carmona, responsable de la seguridad de la información y de las comunicaciones de Iberdrola, autor de otra frase que considero se debe reflejar y además secundo: en España “No hay cultura de Continuidad de Negocio”, y entre otras apreciaciones envío un mensaje “tranquilizador” acerca de la infraestructura eléctrica española y su salud en referencia a infraestructuras críticas.
  • D. Roberto Rodriguez, director de continuidad de negocio del Grupo Santander, en cuya intervención se subrayó la importancia de las pruebas como generadoras de automatismos en la forma de proceder ante una contingencia, sirviendo como elemento catalizador que impida el bloqueo del personal elegido para dar respuesta al incidente, ya sea por el carácter de la contingencia (posible impacto a su entorno) o por su propia forma de ser (capacidad de reacción en una crisis), siendo vital la elección de este grupo de personas y en cuyo proceso no se presta demasiada atención.
  • D. Victor Llorente, consultor de negocio de Grupo SIA que ahondó en la necesidad de apoyarse en herramientas que permitan la automatización del Sistema de Gestión de Continuidad de Negocio.
La clausura fue llevada a cabo por D. Avelino Brito, director general de AENOR, que realizó un recorrido por la compañía y puso en relevancia el significado de AENOR, como aglutinador de Conocimiento.
En líneas generales, considero que se ha tratado de un evento interesante, donde se pone de manifiesto el progreso en el ámbito de la Continuidad de Negocio una vez que se comienza a mirar hacia fuera buscando fortalecer u obtener resiliencia garantizando, no sólo nuestras capacidades internas, sino las dependencias con terceros y sus capacidades de Continuidad, donde se focaliza mucho más hacia las personas, hacia su capacidad de respuesta, donde se escucha y se otorga la capacidad y toma de decisiones a negocio en contraposición con la antigua disposición TI y donde se dispone de un marco internacional en el que mirarse y obligarse a mejorar en forma de ISO22301.

jueves, 21 de marzo de 2013

Resumen del Evento SIA - Continuam

Con una importante asistencia, alrededor de 100 personas, se llevó a cabo ayer un evento  promocionado por SIA y Continuam titulado "¿Como garantizar una respuesta práctica y un reporting eficiente en la continuidad de tus sevicios?" en el que se dio un repaso a las diferentes actividades que se están llevando a cabo dentro del sector. El evento tuvo lugar en el restaurante Loft 39 de C/Velazquez, convocándose a los asistentes a las 12:00 y alargándose hasta las 16.00.

La introducción al evento corrió a cargo de Enrique Palomares, CEO del Grupo SIA, en el que se puso de relieve la apuesta de esta empresa por la continuidad de negocio y el camino recorrido a lo largo de los últimos años, tanto en servicios de consultoría como en herramientas de automatización, de la mano de SunGard AS.

La primera ponencia corrió a cargo de Daniel Blanco, consultor de BCM de SIA, que bajo el título “Estado del arte de la continuidad” hizo un repaso de los diferentes estándares y su evolución a lo largo del tiempo. Identificó las principales diferencias entre BS25999-2 e ISO 22301 y puso en relevancia el valor de las pruebas como elemento de concienciación y para proporcionar visibilidad.

Prosiguió Juan Manuel Gil, director general de F24, poniendo De relieve la importancia las notificaciones y cómo dichas modificaciones tiene que evolucionar desde los modelos tradicionales, de llamada, SMS y correos electrónicos, a medios más modernos, según las posibilidades que tengan las empresas por los recursos que ponen a disposición de los empleados.

En la tercera ponencia Alfonso Costa, BCM Manager de Mutua Madrileña, expuso los que a su juicio son los pilares básicos de la continuidad de negocio dentro de una organización:
  • Alineamiento de objetivos, misión y visión. La estrategia de la organización tiene que estar alineada con el programa de gestión de continuidad.
  • Modelo de gobierno. La dirección debe estar involucrada. Es importante tener un buen padrino.
  • Visibilidad: hay que dar publicidad al trabajo que se hace desde las áreas de continuidad. Hay que “salir del armario”. Las pruebas son el mayor escaparate de continuidad de negocio
  • Reporte: El registro de lo que se va haciendo es esencial para mostrar la actividad.
A continuación Pablo de Vera y Luis Sancho nos expusieron la estructura de la gestión de la continuidad de negocio que utilizan en BBVA, disponiendo de diferentes comités de continuidad en función de la gravedad de los incidentes que ocurran: comité de continuidad corporativo, comité de Continuidad de país y comité de continuidad de plan. Dieron un mensaje claro de cual es el objetivo de sus planes: garantizar el servicio que BBVA presta a sus clientes y, por lo tanto, su negocio.
Luis dejó claro lo que es y no es una contingencia en BBVA, entrando más en detalle sobre los diferentes escenarios a los que se había tenido que enfrentar BBVA en los últimos años: piquetes que impiden acceso a un centro, huracán Katrina e IKE, incendio “vecino” en el edificio Windsor, caída de las comunicaciones del banco, caída de suministro eléctrico crítico, cenizas del volcán islandes, etc.
 
Para finalizar las ponencias, Tomar Martín, de CNPIC, expuso las actividades que están desarrollando como centro nacional de infraestructuras críticas, en colaboración con otros organismos europeos: estándar BUCOPCI, grupo de trabajo con AENOR, Smart grids: plataforma española de seguridad industrial, colaboración con coesga, entre otros.
 
Como colofón al evento tuvo lugar una mesa redonda, moderada por Cesar Perez Chirinos (presidente de Continuam) en la que participaron una interesante representación: CNPIC, Banco de España, RSI, BSI, Aenor, Arsys y SIA. Cesar fue moderando la mesa con preguntas a los diferentes ponenetes que fueron exponiendo sus visiones sobre la continuidad de negocio.
 
Como conclusión, el evento estuvo muy bien organizado por parte de SIA. Quizás el tiempo de ponencias se alargó en exceso, pero las ponencias transmitieron puntos de vista muy pragmáticos, cambiando el discurso de IT por el discurso de negocio, más aproximado a una comcepción integral sobre la continuidad de negocio. En definitiva demostró que el sector va madurando día a día en España.

miércoles, 16 de enero de 2013

Gestión de crisis del Madrid Arena

De la tragedia del Madrid Arena se ha hablado mucho, por muy diferentes motivos, pero creo que ha pasado desapercibido un aspecto, seguramente por la derivada política que ha tomado el incidente, que desde el punto de vista de continuidad de negocio es bastante interesante. En concreto me refiero al papel que tuvieron las comunicaciones móviles en la gestión de crisis.
Según parece, por el testimonio de los asistentes, las redes de telefonía móvil estaban colapsadas por la gran cantidad de dispositivos móviles que se encontraban en un espacio reducido.  Es algo parecido a lo que sucede en los acontecimientos deportivos  de gran afluencia de público, como por ejemplo cada fin de semana en un estadio de fútbol o como sucedió en el Mobile World Congress de Barcelona, 
 
Sin embargo, cuando se produce esta situación en momentos de crisis tenemos un doble problema:
  • Los afectados no pueden comunicarse, ni realizar llamadas de emergencia
  • Los equipos de respuesta a emergencias  no pueden comunicarse ni coordinarse entre sí si esta comunicación depende del servicio de comunicaciones móviles generalista.
Para evitar que se produzcan estas situaciones, hay dos opciones: reforzar el servicio o utilizar un servicio alternativo.
 
En el caso de los afectados, se podría analizar la posibilidad de proporcionar cobertura alternativa (redes wifi), que con grandes volúmenes de personas tendrán seguramente el mismo problema pero no será dependiente de un operador de comunicaciones y podría ser ofrecido por como un servicio más de la infraestructura.
 
A nivel de refuerzo de cobertura, existen celdas móviles que permiten a los operadores mejorar la cobertura en ubicaciones especiales, incluso hay empresas que están focalizadas en ofrecer cobertura en espacios públicos concurridos, como Spring.
 
Sin embargo, aunque puedan existir alternativas tecnológicas para impedir que se produzcan estas situaciones, ni los responsables de las instalaciones incluirán servicio wifi, ni los operadores reforzarán la cobertura en estos lugares de forma altruista. Las autoridades deberían incluir como requisito para conceder licencias para este tipo de eventos la garantía de comunicaciones de emergencia.
 
Por otro lado, para garantizar la comunicación entre el personal de los equipos de emergencias se utiliza la red Tetra, de radiofrecuencia. En el caso del Madrid Arena esta red no tenía cobertura debido a las paredes de hormigón, por lo que el personal tuvo que utilizar sus propios dispositivos móviles.  Esta situación es difícil de eludir sin entrar en la evaluación arquitectónica del recinto.
 
Una buena práctica puede ser la de advertir a los usuarios de los posibles problemas que pueden encontrarse en las redes de comunicaciones, sobre todo cuando los eventos se producen en entornos que no están preparados para albergar gran cantidad de público, como por ejemplo en manifestaciones. La Generalitat lo hace, por ejemplo, cada año en visperas de la Diada

miércoles, 19 de diciembre de 2012

DRaaS ¿solución real o cuatro letras de moda?

DRaaS nace como concepto como una variante de los servicios Cloud que, en un primer vistazo puede parecer muy similar a la aproximación tradicional de servicio de CPD de respaldo, pero que sin embargo tiene una peculiaridad importante: la abstracción de la infraestructura.

En las soluciones de CPD de respaldo tradicional era necesario que existiera equipamiento igual o equivalente, de tal forma que todos lo servicios puedan ejecutarse de forma independiente en uno u otro site. Al hablar de DRaaS, y principalmente debido a la virtualización, los servicios se prestan de forma agnóstica a la infraestructura, lo que permite que simplemente realizando una copia de los datos, se pueda garantizar la ejecución de los servicios. Además, con las facilidades de gestión dinámica de la capacidad que proporciona la virtualización, garantiza el nivel de servicio requerido en la mayoría de los casos.

 Desde el punto de vista conceptual, DRaaS tiene dos variantes:
  • DR de software (SaaS), infraestructura (IaaS) o plataforma (PaaS) que ya están en cloud. El propio proveedor del servicio cloud ofrecerá el DR de su servicio y será transparente para el usuario.
  • DR como solución para servicios que se prestan desde un CPD principal, ya sea respaldo en caliente o en frio.
Es en la segunda modalidad donde se explota más a fondo el concepto, pudiendo diseñar varias soluciones en función de nuestra infraestructura.  Por ejemplo, dado que la mayoría de las infraestructuras IT están virtualizadas, un servicio DRaaS puede consistir en un servidor de virtualización que pueda alojar las máquinas virtuales que formen el servicio. Realizando una replicación de los datos se podría recuperar el servicio en el site alternativo en segundos.
 
Las ventajas del DRaaS son evidentes:
  • Económico. En una disciplina como la continuidad de negocio donde el retorno de inversión es difícil de cuantificar, la justificación económica juega un papel fundamental. En el caso de DRaaS la inversión no se tiene que realizar upfront, sino con una cuota mensual, y eso es una gran ventaja en los tiempos que corren ya que no se tiene que provisionar el coste de propiedad del equipamiento hardware.
  • Simplicidad en las pruebas. Gran parte del esfuerzo en continuidad se dedica a los test. Al simplificar la infraestructura de respaldo también se simplifica la ejecución de estas pruebas y, por lo tanto, es posible reducir costes.
  • Flexible. Se puede adaptar en función de los requisitos que negocio vaya estableciendo para las aplicaciones. En sectores dinámicos este aspecto es fundamental para no sobrepasar los ingresos con los costes de un servicio.
Poco a poco, son cada vez más los proveedores de housing que están empezando a utilizar el concepto de DRaaS y que están incorporando en su portfolio de soluciones los diferentes tipos de respaldo indicados. En España son pocos los proveedores que han incorporado el concepto en su portfolio. Un buen ejemplo de servicio DRaaS es el ermestel.
 
Al igual que ocurre con los servicios Cloud, no toda infraestructura es susceptible de ser migrada a la nube, depende principalmente de los condicionantes de hardware y de los requisitos que tenga el servicio, por ejemplo de confidencialidad de la información o de integración con otros sistemas o los niveles de servicio requeridos (en muchos casos no pueden ser ofrecidos por los proveedores por condicionantes tecnológicos). Por eso la opción más interesante es la combinación de soluciones cloud con soluciones de respaldo tradicionales, para poder así aprovechar garantizar la continuidad del servicio IT de la forma más eficaz y más económica. Es lo que se denomina Cloud Hibrida.

jueves, 1 de noviembre de 2012

Ante un Desastre como el de Nueva York, ¿Se puede estar preparado?

Colaboración de Moises Lopez consultor de Continuidad de Negocio en Grupo SIA

Bajo mi punto de vista, salvo empresas multinacionales con un mercado diversificado globalmente y no dependiente de una o dos ubicaciones, ante desastres de este calibre pocas pueden ser capaces de sobreponerse.
En la identificación de los recursos necesarios para la Continuidad del Negocio, toda organización debe estimar los que serán precisos para la reanudación de cada actividad. Analizándolos bajo alguno de los pilares básicos que sostienen el negocio, nos encontramos:
  • Personas: Como absoluta prioridad prima su bienestar, en este caso, existe previsión, avisos y se juega con ventaja para salvaguardar su seguridad. Salvo los servicios de emergencia, nadie debía estar en sus puestos de trabajo, aún así, se han contabilizado víctimas.
Con la ciudad paralizada, los empleados sólo disponibles en casa, ¿Nos soportará la tecnología? ¿Están psicológicamente capacitados para realizar su actividad cuando se desmorona su ciudad?
  • Tecnología: Con cortes en el suministro eléctrico, e inundaciones, es un momento complicado para poder contar con un nivel adecuado de las mismas, aún disponiendo de Cloud, ¿Podemos contar con el proveedor de nuestros empleados o propio, para que dispongan de acceso a la red desde sus hogares en estas circunstancias?
  • Proveedores: Se puede estar cubierto con el mejor acuerdo de nivel de servicio, que seguramente, en este caso, sería papel mojado. Incluso, se puede disponer de proveedores de respaldo, pero ¿Puede su personal desempeñar sus funciones?,  ¿Pueden darnos servicio cuando ni nosotros podemos hacerlo?
  • Ubicaciones: Cuando la ciudad NO está disponible, ¿Aún tenemos sede?
Se puede tener un plan de continuidad de negocio, con sus comunicaciones bien definidas, sus procedimientos de respuesta y emergencias, etc. incluso hemos decidido llevarnos nuestro CPD de respaldo a otra ciudad pero nuestro presupuesto y tecnología sólo ha dado para llegar a, dígamos, ¿New Jersey?...  con todo ello, ¿Qué nos queda? Quizás agarrarnos a las ayudas del gobierno y nuestro seguro, si es que éste último soporta el pago de primas a tantos clientes.
 
En definitiva, si la indisponibilidad sufrida abarca toda nuestra ciudad de referencia y alrededores, tocará empezar de nuevo… o ¿Se puede ser realista considerando un escenario de “Indisponibilidad de una ciudad” siendo ésta nuestro centro neurálgico? ¿Cuántas empresas en España son capaces de soportar una indisponibilidad de tal magnitud? ¿Hasta dónde puede alcanzar la Continuidad para una empresa media?

sábado, 20 de octubre de 2012

Continuidad en el Servicio Hospitalario

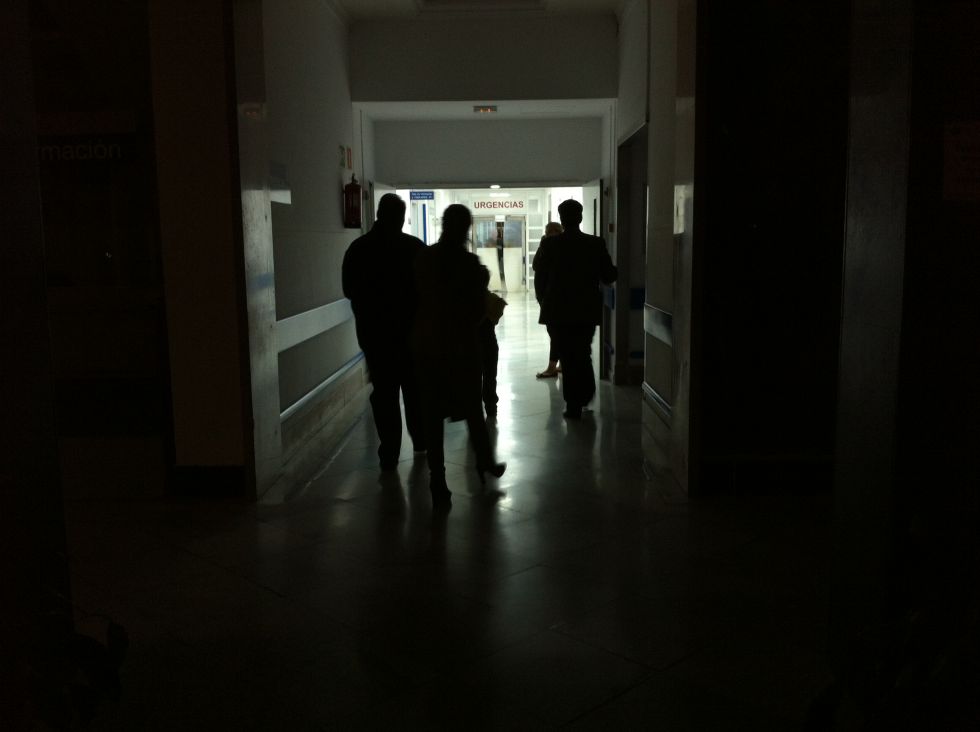
El corte de suministro eléctrico que provoco que el pasado 16 de octubre se activaran los procedimientos de emergencias en el hospital fundación Jimenez Diaz, en Madrid, es un buen ejemplo de la cotidianidad de los incidentes y de cómo no hay que esperar grandes catástrofes para activar los planes de continuidad de negocio.
Aunque la información que ha trascendido del incidente es bastante escueta, si que se identifican dos medidas de continuidad:
  • Activación de los generadores de emergencia, para mantener los principales sistemas
  • Desvío de los ingresos a otro hospital. En este caso el Hospital Clínico.
En el caso de un hospital, como identificaba en el post Componentes que soportan el negocio, la criticidad del servicio prestado es tal que es necesario garantizar la disponibilidad de todos los componentes que conforman el servicio, tanto de las instalaciones como de los suministros, el personal médico o los sistemas de información.  El impacto de la perdida de servicio es, sencillamente, inasumible ya que afecta directamente a la salud de las personas.

Sin embargo, el incidente de la Jimenez Diaz nos debe hacer reflexionar sobre si nuestro sistema sanitario está realmente preparado para dar respuesta a situaciones de emergencia grave o desastre. Los ataques terroristas de 2004 nos demostraron que son capaces de absorber un pico de demanda del servicio, pero, ¿que pasaría si los afectados del evento disruptivo fueran los propios hospitales?

Dentro de un hospital hay muchos servicios sanitarios distintos, con diferentes criticidades: urgencias, hospitalización, quirófanos, consultas, radiología, maternidad, ... Las estrategias deben ser diferentes en función de esa criticidad. Por ejemplo, una consulta de pediatría seguramente pueda retrasarse o derivarse a otro centro, sin embargo un enfermo de urgencia o con respiración asistida no puede dejar de atenderse y cualquier retraso puede resultar fatal.

Mirando hacia otros países, por ejemplo Estados Unidos, los hospitales cuentan desde finales de los 80 con un marco global, HICS (Hospital Incident Command System), que identifica los puntos a tener en cuenta por cada hospital para garantizar la continuidad del servicio hospitalario. HICS nació como un marco específico para emergencias (HEICS), sin embargo actualmente recoge tanto situaciones de emergencias como en situación de normalidad. En febrero de 2003 el gobierno de George W Bush creo el marco nacional para la gestión de incidentes (NICS) y dió lugar a la actual versión de HICS que ya recoge la integración con este plan.

A nivel de contenido, HICS identifica cinco funciones de gestión o roles que deben ser definidas dentro del hospital para gestionar los incidentes:
  • Comité de crisis (Command), formado por los diferentes responsables de seguridad, coordinación  y comunicación, así como el responsable global (Incident Commander)
  • Operaciones responsable táctico de la respuesta a la crisis.
  • Logistica: proporciona los recursos necesarios para conseguir los objetivos operacionales.
  • Planificación: Recopila información del incidente, elabora la documentación, como el plan de acción del incidente y mantiene la información de estado de los recursos.
  • Finanzas/administración: Supervisa el coste del incidente y proporciona análisis de coste.
La principal ventaja de HICS es que garantiza que hay una nomenclatura común para todos los centros, lo que facilita la gestión de crisis de forma coordinada tanto entre los centros sanitarios como con el resto de equipos de respuesta.

En España, con la sanidad transferida a las comunidades autónomas y con los actuales problemas de financiación, no parece que la definición de este tipo de iniciativas sea actualmente una prioridad, aunque desde mi punto de vista, es una interesante tarea para que la asumiera el CNPIC. Al fin y al cabo los hospitales deben ser considerados infraestructuras críticas.

sábado, 29 de septiembre de 2012

Congreso de "CONTINUIDAD DE NEGOCIO 2012"

Colaboración de Daniel Blanco, Coordinador de Soluciones de Consultoría de Continuidad de Negocio en Grupo SIA.

El pasado 26 de Septiembre tuve el placer de asistir al Congreso de "CONTINUIDAD DE NEGOCIO 2012", en Madrid, organizado por la fundación DINTEL en colaboración con continuam e INTECO
En el congreso estuvieron invitados diferentes ponentes como BBVA, Banesto, Acciona, Ministerio de Defensa, Adif, Aena, Bankinter o la EMT. La agenda puede ser consultada en la web de la fundación dintel:
http://www.dintel.org/index.php?option=com_content&view=article&id=216&Itemid=312

Las ponencias se dividieron en dos ciclos con modelos de presentación diferenciados. Por la mañana los ponentes realizaron presentaciones de casos de éxito y experiencias en la Gestión de Seguridad y Continuidad de Negocio en sus organizaciones y por la tarde se realizó una charla coloquio en la que los ponentes respondían a una serie de preguntas realizadas por un moderador.

Mas que entrar en detalle de lo que se dijo en cada una de las ponencias, me gustaría resaltar ciertos aspectos interesantes que se trataron en la misma y que fueron puntos tratados en varias de las ponencias y el coloquio realizado a lo largo del día:
  1. Aunque todavía existen visiones sobre la continuidad de negocio como un punto que se deber cumplir como parte del marco de seguridad, en esta ocasión se presentaron más como un marco diferente y complementario a la seguridad que, junto con la gestión de riesgos, proporcionan resiliencia a las organizaciones.
  2. La concienciación y la involucración de la alta dirección en la continuidad de negocio es un punto que en España todavía no se ha logrado alcanzar y que es necesario e imprescindible. Las pruebas/simulacros de planes de continuidad o gestión de crisis se mostraron como uno de los mejores caminos para lograr este objetivo.
  3. No basta sólo con disponer de un plan de continuidad o una gestión de crisis en la que se defina y diseñe como se recuperan los procesos de negocio críticos de una organización, es necesario tener en cuenta más protagonistas como son las cuerpos y fuerzas de seguridad del estado, organizaciones gubernamentales, proveedores críticos y esenciales para disponer de los servicios mínimos requeridos. Sin Apoyo Interno y Externo ninguna Organización puede recuperar su negocio.
  4. La Ley de Protección de Infraestructuras Críticas se presenta como un punto de inflexión que puede favorecer la creación de un marco colaborativo sectorial y permitir disponer como país de planes estratégicos sectoriales. Incluso en algún momento se puede utilizar para conseguir los tres puntos mencionados anteriormente.

Como conclusión decir que, desde mi punto de vista, las ponencias del congreso estaban bien orientadas, exponeindo aspectos de continuidad de negocio, resiliencia y sostenibilidad a nivel de negocio y no sólo IT o seguridad de la infromación. Aún así todavía nos queda mucho por recorrer y, como indico en el punto número 2, urge que la alta dirección se involucre y empiece a promocionar las actividades de continuidad de negocio. Como muestra, indicar que gran parte de los asistentes y ponentes eran responsables o se encontraba dentro del área de  Sistemas de Información.